Don't Panic! ふつうの人のためのサイバー対策、たった4つのルール
Don’t Panic!
この記事は思いつきで書いたものですが、最近サイバー攻撃があまりにも多いことに、皆さんもきっとお気づきでしょう。日本では特にそうです(日本経済新聞:【企業一覧】個人情報の漏洩・恐れを公表した企業など 随時更新)。最近ではPHPをめぐる騒動もありました。PHP2Shellと呼ばれる2件の重大な脆弱性で、悪用されると、攻撃者はログインすらせずにWebサーバー上で好きなコードを実行できてしまいます。そのため、膨大な数のサイトやサービスが急いでパッチを当てている状況です。
そんな中、「サイバーセキュリティにちょっと詳しい人」として、何人もの友人や同僚から相談を受けるようになりました。今の状況が不安だ、どうやって身を守ればいいのか、という相談です。正直に言うと、この記事を書いた理由の一つは、今後同じ相談が来たら、このリンクを送るだけで済ませたいからです。簡単に自己紹介をしておくと、私は最近、社内異動で脆弱性診断の担当になりましたが、それまでの3年間は、勤務先の神戸デジタル・ラボが提供するサービス「Selphish」で、エンドユーザー向けのセキュリティeラーニング教材を書いていました。また、同社のCSIRT(コンピュータセキュリティインシデント対応チーム)での業務を通じて、最新の攻撃動向も常に追っています。
タイトルの「Don’t Panic(和:慌てるな)」は、『銀河ヒッチハイク・ガイド』へのオマージュです。確かに、AIの進化と多くの企業のずさんなセキュリティ対策が重なって、今のネットという銀河はかなり荒れています。それでも、一般のユーザーにできることは、これから紹介する4つのシンプルなルールを守ること以外、実はそれほど多くありません。プラットフォームをきちんと守るのは企業の仕事で、利用しているサービスの情報漏洩はあなたの責任ではありません。とはいえ、後ほど触れるように、自分でできることは自分でやっておいたほうが得策です。
なぜこんなことになっているのか?
一部のハクティビスト(サイバー攻撃をするアクティビスト)や国家が関与する攻撃者を除けば、サイバー攻撃者の目的はお金です。そして近年のAIの進歩によって、攻撃はますます割のいい商売になっています。盗まれたログイン情報はダークウェブで安く売買され、ランサムウェアの犯罪グループは、カスタマーサポートまで備えた「ランサムウェア・アズ・ア・サービス(RaaS)」をビジネスとして運営しています。さらにネット上には、きちんと管理されていないシステムという格好の標的があふれています。
AIを使えば、コードの解読、脆弱性の検出、攻撃コードの組み立て、これらの流れを、かつて熟練者がかけていた時間のごく一部でこなせます。その結果、脆弱性が知られてから悪用されるまでの時間は、どんどん短くなっています。それがいかにあっという間かを示したのが、PHP2Shellです。PHPの開発チームは関係者と調整しながらパッチの公開準備を進めていましたが、予定日の数日前に詳細が流出。すぐに悪用の試みが確認され、修正版を焦って公開せざるを得なくなりました。
残念ながら、詐欺メールがひと目で見抜けた古き良き時代も、AIによって終わりを迎えました。今やフィッシングメールは、どんな言語でも自然な文章で書けます(かつては不自然な日本語が、海外からの詐欺を見分ける手がかりになっていましたが、それももう通用しません)。さらに、音声のクローンやディープフェイク動画によって、「困っている親戚からの電話」や「上司からのメッセージ」も、ゾッとするほど本物らしく見せかけられるようになりました。守る側もAIを活用していますが、終わりの見えないモグラ叩きをしているような感覚です。
4つのシンプルなルール
幸いなことに、たった4つのシンプルなルールを守るだけで、リスクの大部分はカバーできます。もちろん、これで絶対に安全になるわけではありません。本当の狙いは、ほかの人よりも「攻撃しにくく、攻撃しても割に合わない相手」になることです。攻撃者の多くは、そうやって標的を選んでいるからです。(なので、誰かによほど恨まれていない限りは、まず大丈夫でしょう。)
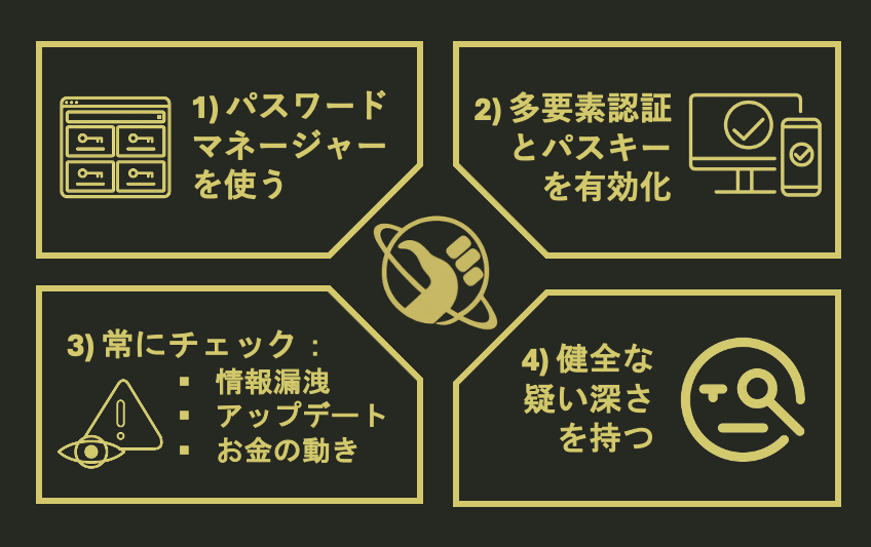
ルール1:パスワードマネージャーを上手に使う
私たち人間のサル並みの脳みそは、推測されにくいパスワードをいくつも作って覚えるのがとにかく苦手です。だったら、もう頑張るのはやめましょう。パスワードマネージャーが代わりにやってくれます。アカウントごとに長くてランダムなパスワード(例えばzD#UEEjHdGX$V!FzFF8Y。HogeHoge123!よりはるかに強力です)を作り、ログイン時には自動で入力してくれるので、覚えておくのはマスターパスワード1つだけです。Bitwarden、1Password、Proton Passはどれも評判がよく、スマホやブラウザに最初から入っているパスワード管理機能よりも、検討する価値があります。無料のオープンソースなら、KeePassXCも堅実な選択肢です。
上手に使うためのポイントは、次のとおりです。
- パスワードを使い回さない。 あるサイトから情報が漏洩すると、攻撃者は流出したメールアドレスとパスワードの組み合わせを、ほかのあらゆるサイトで試します。これを「パスワードリスト攻撃」と言います。Gmail、ネットバンキング、ネット通販のサイトで同じ
HogeHoge123!を使っていて、その通販サイトから情報が漏れたら、攻撃者はあなたのメールにも銀行口座にも入れてしまいます。アカウントごとにパスワードを変えておけば、被害はそのサイトだけで済みます。 - マスターパスワードは強力で、ほかでは使わないものに。 ランダムな単語をいくつも並べた長いパスフレーズにして、ほかのどこにも使わないでください。これだけは、自分で覚えておく必要があります。
- パスワードマネージャー自体を守る。 パスワードマネージャーにも多要素認証を設定し(ルール2参照)、復旧用の情報は安全な場所に、できればオフラインで保管しておきましょう。
- 計画的に切り替える。 まずはメールアカウントから。メールを乗っ取られると、ほかのアカウントのパスワードもすべてリセットされてしまうからです。次に銀行や支払い情報を登録しているサービス、残りはログインするついでに少しずつ切り替えていけば十分です。
ルール2:多要素認証とパスキーをできる限り使う
多要素認証(MFA)を設定しておけば、パスワードが盗まれただけでアカウントに入られることはありません。対応しているサービスでは、すべて有効にしましょう。まずはメール、銀行、パスワードマネージャーからです。SMSで届く認証コードはSIMスワップで横取りされるおそれがあるので、できれば認証アプリや物理的なセキュリティキーを使ってください。また、リカバリーコードは安全な場所に保管しておきましょう。なくすと、自分がログインできなくなることがあります。
パスキーはさらに一歩進んで、パスワードそのものをなくす仕組みです。デバイスやパスワードマネージャーに暗号鍵が保存され、指紋や顔認証、PINで使えるようになります。この鍵は偽サイトでは使えないため、フィッシングに引っかかることがなく、サービス側から漏れて困るような情報もありません。ただし、パスキーを保存している場所を守るのは、自分の責任になります。とはいえ、サービス提供者の情報漏洩がこれだけ頻繁に起きていることを考えると、その責任を企業任せにせず自分で担うほうが、マシな選択だと思います。サービスからパスキーの作成を勧められたら、迷わず「はい」を選びましょう。ただし、保存先のデバイスやパスワードマネージャーの保護はしっかりと。
ルール3:情報漏洩、アップデート、お金の動きに気を配る
情報漏洩: 「ダークウェブ監視」と聞くと大げさに聞こえるかもしれません(人によっては、中二心をくすぐられる響きかもしれませんが)。でも、本当に役立つものは無料で使えます。Have I Been Pwnedのようなサービスに登録しておけば、自分のメールアドレスが既知の漏洩事件に含まれていたときに、メールで知らせてくれます。通知が来たら、該当するパスワードをすぐに変更しましょう。お金を払う必要はありません。また、メールアドレスや電話番号が一度流出すると、フィッシングメールや詐欺電話が一気に増えると思っておいてください。いつも以上に警戒しましょう(ルール4参照)。
アップデート: 実際に被害が出ている攻撃の多くは、すでに修正プログラムが出ている脆弱性を狙ったものです。スマホ、パソコン、ブラウザ、アプリ、そして忘れがちな自宅のWi-Fiルーターも、自動アップデートをオンにしておきましょう。PHP2Shellの件がいい例ですが、あなたが使っているサイトのサーバーにパッチを当てるのは運営者の仕事です。でも、手元のデバイスを最新に保つのは、あなた自身の仕事です。
お金: ネットでの買い物には、デビットカードではなくクレジットカードを使いましょう。万が一のときに、自分の口座のお金が直接引き出される心配がありません。銀行アプリの利用通知をオンにし、信用情報もときどき確認しましょう(日本では、CICなどの信用情報機関に、少額の手数料で自分の情報の開示を請求できます。私も最近、国内で情報漏洩が相次いだことを受けて、このサービスを使い始めました)。
ルール4:ほどよい疑い深さを持つ
ほとんどの攻撃は、あなたにクリックさせたり、ダウンロードさせたり、何かを渡させたりしなければ成立しません。だからこそ、予想外の連絡は疑ってかかりましょう。特に「今すぐ」「至急」と急かしてくるものは要注意です。情報漏洩の後はフィッシングメールや詐欺電話が増え、手口も巧妙になるので、なおさら気をつけてください(ルール3参照)。おかしな依頼が来たら、たとえ知り合いからでも、別の手段で本人に連絡して確認しましょう。
偽のダウンロードリンクにも、特に注意が必要です。慎重な人でも、ついだまされてしまうからです。攻撃者はお金を払って検索広告を出し、人気ソフトの本物のダウンロードページより上に表示させます。リンク先は本物そっくりの偽サイトで、マルウェアやアドウェアなど、ありとあらゆる厄介なものをばらまいています。理想を言えば、Googleをはじめとする各社が悪質な広告をはじいてくれればいいのですが、いつものとおり、自分の身は自分で守るのが一番です。
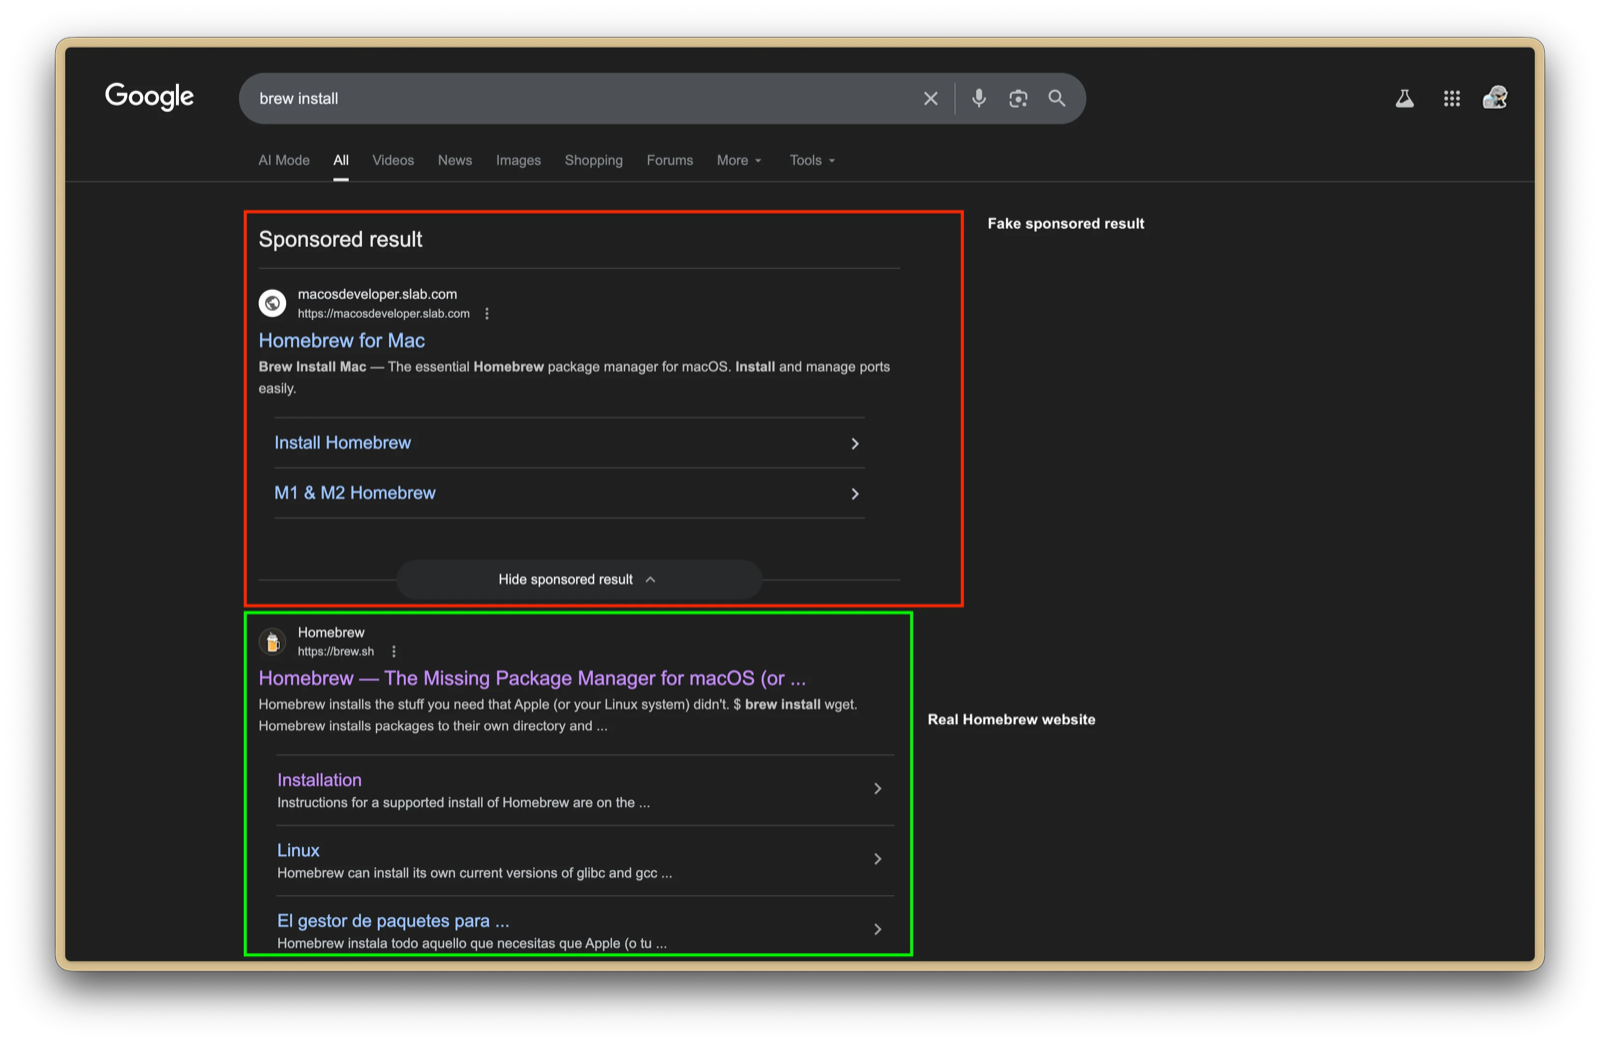
スクリーンショット提供:Redditユーザー u/Maxdme124 さん。Homebrewの偽のスポンサー広告が本物のサイトより上に表示されており、その先には、macOSに情報窃取型マルウェア(インフォスティーラー)をインストールさせる悪意のあるコマンドが用意されていました。
ソフトウェアは公式のアプリストアから入手するか、公式サイトのURLを自分で入力してアクセスしましょう。検索結果の一番上に出てきたものを、そのまま信用しないでください。
セキュリティ製品についても同じことが言えます。「軍事レベル」の暗号化(軍の調達事情に詳しい人ならご存じのとおり、結局は一番安い業者が落札します)、「絶対にハッキングされない」VPN、有料のダークウェブスキャン。こうした製品の多くは宣伝ほどの効果はなく、要するに「安心感」を売っているだけです。4つのルールなら、ほとんどお金をかけずに、ずっと大きな効果が得られます。
おわりに
ここに書いたことの多くは、特にセキュリティ業界の人から見れば、当たり前のことばかりかもしれません。それでも、トレンドマイクロの2026年の調査によると、日本では84.3%の人が複数のサービスで同じパスワードを使い回していて、管理方法として最も多いのは「記憶する」だそうです。やはり、何度でも伝える価値があると思います。
どれも地味なことばかりですが、優れたパスワードマネージャー、どの扉にも付けた「もう一つの鍵」、ちょっとしたデジタルのお手入れ、そして健全な疑り深さがあれば、大事なところはほぼ押さえられます。もちろん、これですべてが解決するわけではありませんが、対策を積み上げていくための確かな土台にはなります。
サイバー脅威から完全に身を守ることはできませんし、あなたのデータを預かっている企業は、あなたに何の落ち度がなくても、これからも情報漏洩を起こすでしょう。この4つのルールは、そうなったときの被害を「銀行口座を空にされる」ではなく「パスワード変更に費やす、面倒臭い手間」程度で済ませ、ほかの人よりも狙われにくくするためのものです。
AI宣言: この記事の文章はすべて自分の言葉で書いたものです。ぎこちない言い回しの修正や体裁の調整、そして日本語版をより自然に読めるようにするために、AIツールを補助的に使うことはありました。ただし、本文そのものの自動生成や、機械による一括翻訳は行っていません。